ИИ и данные 1С: чем отличаются права, маскирование и выбор контура
Разбираем три решения перед подключением 1С к ИИ через ТиР-Коннект: доступ к объектам, скрытие полей и размещение обработки. Чек-лист пилота.
Фраза «данные защищены» мало помогает при согласовании интеграции. Финансисту нужно понять, что увидит модель, администратору — какие права выдаются, а владельцу процесса — куда уйдёт ответ. Эти вопросы относятся к разным слоям и не заменяют друг друга.
В документации ТиР-Коннект описаны разрешения по объектам и полям, правила маскирования, отзыв доступа и журналирование. Для облачного шлюза указано размещение на российском сервере, но отдельно оговорено: выбранный внешний ИИ может обрабатывать ответы вне этого контура. Ниже — чек-лист обсуждения, а не юридическое заключение или аудит установленной системы.
1. Права отвечают на вопрос «что разрешено читать»
Составьте список пользователей и рабочих задач. Доступ аналитика к агрегированной выручке не обязательно означает доступ к контактам клиентов или всем организациям. Наличие базы в списке подключений само по себе не должно считаться разрешением на чтение.
Для пилота попросите показать разрешённые объекты и поля, закрытые области и способ отзыва. В документации продукта новые объекты описаны как закрытые до явной настройки. Проверять это нужно в вашем сценарии, включая попытку запроса недоступного объекта.
2. Маскирование отвечает на вопрос «в каком виде выходят значения»
Даже разрешённое поле может не требоваться в исходном виде. Для группировки операций достаточно условного кода контрагента, если расшифровка личности не нужна модели. Но замена имени не делает автоматически безопасным остальной текст: редкая должность или сочетание даты и суммы тоже может раскрывать контекст.
| Слой | Пример решения | Проверка |
|---|---|---|
| Права | Пользователь видит только согласованные объекты | Недоступный объект не раскрывается |
| Маска | Название заменяется устойчивым токеном | В ответе нет исходного значения |
| Восстановление | Расшифровка выполняется разрешённым пользователем | Таблица соответствий не ушла модели |
| Журнал | Есть след запроса и результата обработки | В логе нет лишнего содержимого |
3. Контур отвечает на вопрос «где работает каждый участник»
Нарисуйте весь маршрут: база 1С, шлюз, ИИ-клиент, модель, результат и журнал. Для каждой точки укажите владельца, размещение и получаемые данные. On-prem размещение шлюза не означает автономную модель внутри периметра: если выбран внешний ИИ, его участок маршрута остаётся внешним.
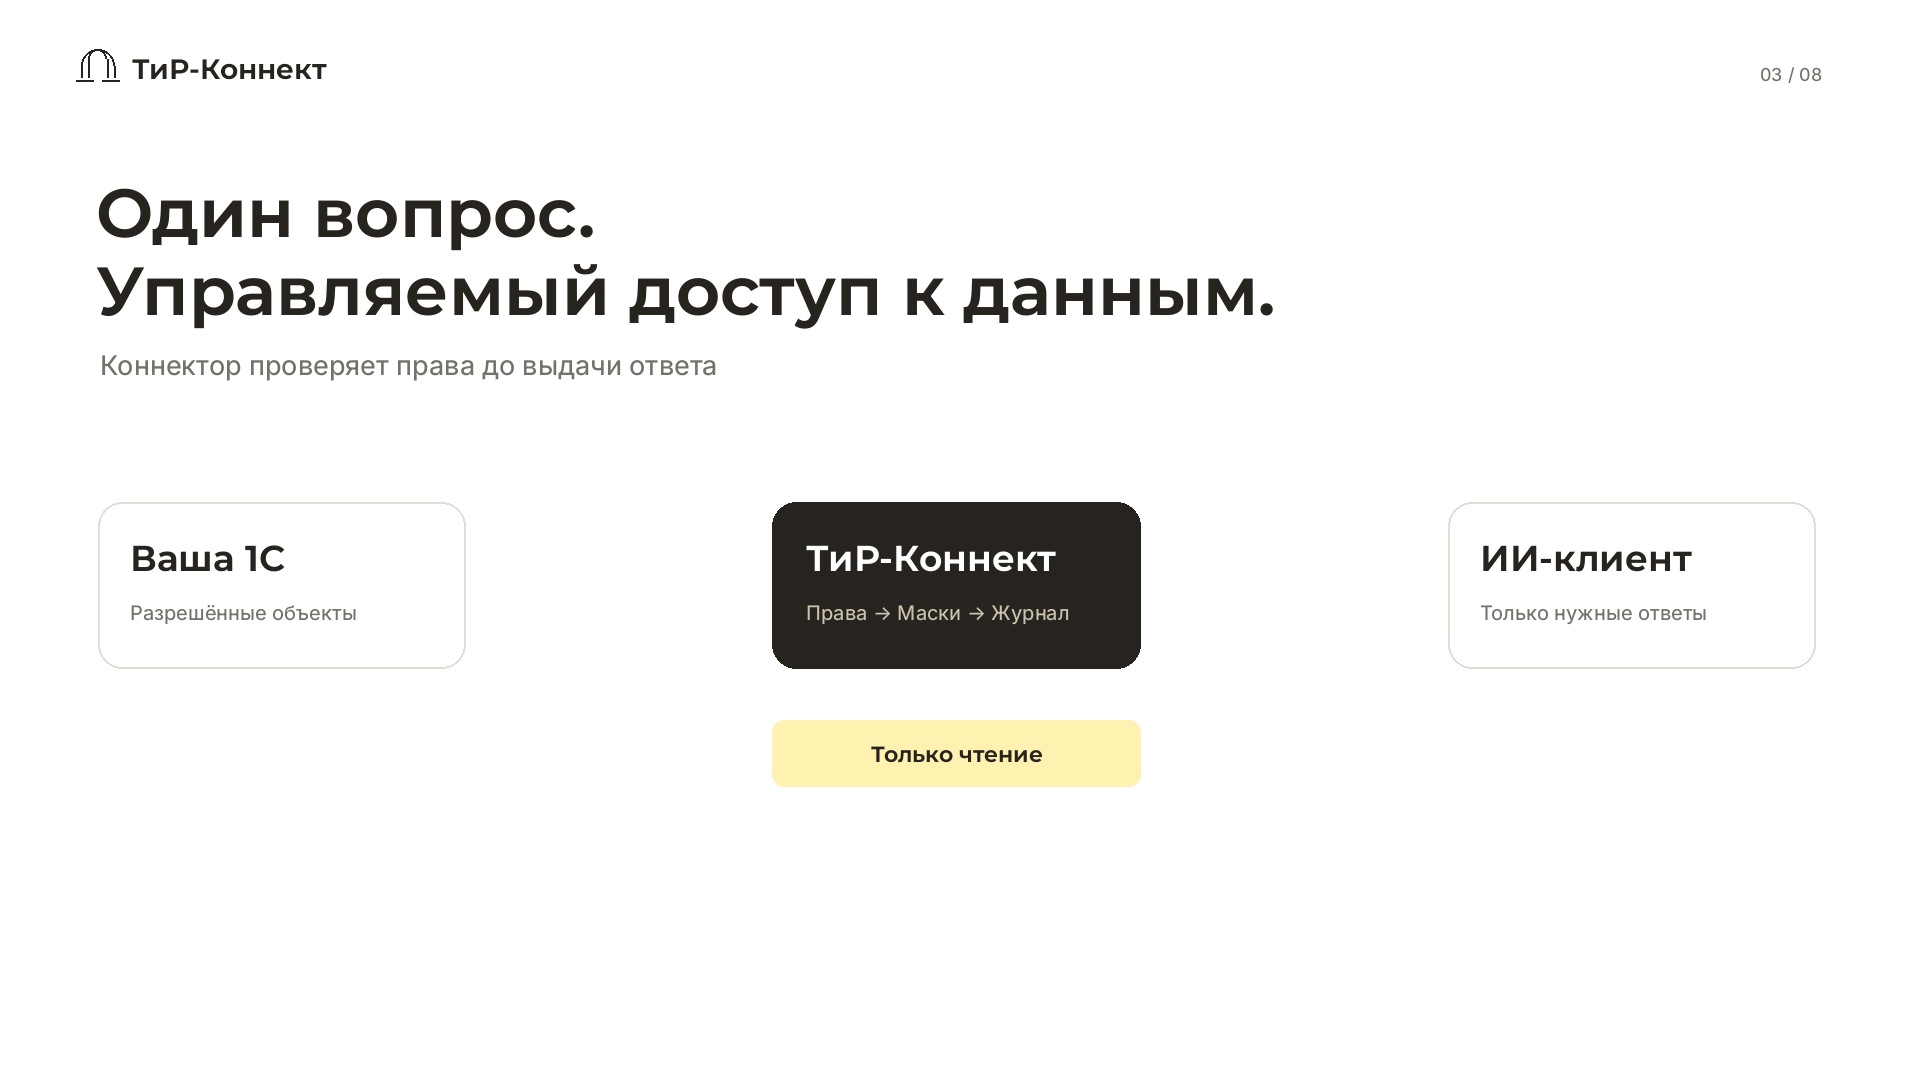
Кадр описывает принцип работы и режим чтения. Фактические права и маршрут определяются согласованной поставкой и настройками.
flowchart LR
 A[Пользователь и его задача] --> B[Проверка прав]
 B --> C[Разрешённые данные]
 C --> D[Маскирование]
 D --> E[Выбранная модель]
 E --> F[Ответ и контроль]
Учебная проверка перед рабочими данными
Подготовьте отдельную тестовую базу или согласованный учебный набор. Создайте условного контрагента и два типа полей: нужные для ответа и закрытые. Проверьте обычный запрос, запрос закрытого поля и попытку получить то же значение косвенным описанием. Это предлагаемый набор испытаний: статья не утверждает, что он выполнен для вашего подключения.
Покажи согласованный агрегат за выбранный период.
Не раскрывай исходные значения замаскированных полей.
Если запрос выходит за выданные права, укажи ограничение.
Не пытайся получить закрытое значение из соседних объектов.
Одного такого запроса недостаточно: ограничение должно обеспечиваться интеграцией, а не вежливостью модели. После отзыва права повторите запрос и убедитесь, что старый доступ не используется. Сохраняйте только разрешённые доказательства проверки; не публикуйте реальные ответы с реквизитами.
Приёмка доступа — это проверка разрешённого и запрещённого поведения, а не только успешного ответа.
Результат обсуждения — короткая карта маршрута и протокол: кто читает что, какие поля скрываются, кто может восстановить значения, где хранятся журналы и как прекращается доступ. С этим документом проще расширять пилот по одному сценарию.
Начните с официального описания защиты данных и плана первого пилота. Для отдельных файлов, без подключения базы, прочитайте разбор локального хранения и передачи модели.